
Keamanan Akun & Privasi: Kebiasaan Aman Saat Mengakses Info Slot
Di dunia info slot yang serba cepat, keamanan akun dan privasi sering kalah “heboh” dibanding bahasan RTP atau fitur. Padahal, yang paling sering bikin rugi waktu dan data justru bukan game-nya, melainkan tautan palsu, phishing, dan akun yang disusupi. Di Hokislot365, kami membahas data slot dengan kepala dingin—termasuk kebiasaan aman saat kamu mengakses katalog, membaca istilah, atau diskusi komunitas. Dan klarifikasi penting: nama “Hokislot365” hanyalah identitas brand, tidak mewakili atau menjamin hasil, outcome, ataupun frekuensi kejadian apa pun.
1) Posisi Hokislot365: portal informasi, bukan tempat transaksi
Hokislot365 adalah portal edukasi: membedah paytable, simbol, fitur, provider, serta konteks RTP dan volatilitas—bukan platform permainan, bukan layanan transaksi, dan tidak meminta kamu mendaftar atau membayar untuk mengakses konten. Kalau kamu menemukan pihak yang mengatasnamakan kami lalu meminta data login, kode OTP, atau “verifikasi dompet”, itu sudah masuk kategori red flag.
Untuk memahami gaya liputan dan batasan kami, kamu bisa cek misi literasi RTP dan fact-check Hokislot365 dan kebijakan editorial. Untuk konteks perilaku aman dan batas risiko bagi 18+, rujuk juga Responsible Gaming: batas, risiko, dan aturan 18+.
2) Ancaman umum: phishing, link palsu, dan tiruan domain
Ancaman paling umum biasanya sederhana: orang dibuat buru-buru, lalu salah klik. Modusnya beragam, tapi intinya sama—mengalihkan kamu ke halaman tiruan yang meminta kredensial atau memancing instalasi aplikasi/ekstensi.
Pola yang sering dipakai penipu
- “Akun kamu bermasalah” lalu diminta login ulang lewat tautan yang dikirim di DM/komentar.
- “Ada update RTP/slot terbaru” tapi link-nya mengarah ke halaman yang tampilannya mirip portal berita.
- “Bantuan customer service” yang minta kode OTP, PIN, atau screenshot layar.
- Tautan pendek/aneh yang menyamarkan tujuan, atau file unduhan yang mengaku “tool cek RTP”.
Tiruan domain biasanya bermain di detail kecil: ejaan mirip, tambahan karakter, atau subdomain menipu. Kebiasaan aman yang paling efektif adalah mengakses halaman lewat bookmark sendiri atau mengetik alamat situs secara manual, bukan dari tautan yang dikirim orang tak dikenal.
Bedakan “info” vs “aksi”
Konten edukasi seperti Katalog Slot & RTP — Direktori Fact-check atau ulasan game (misalnya Quest to the West (PG Soft): paytable dan fitur) sifatnya membaca dan memeriksa. Begitu sebuah tautan memaksa kamu melakukan “aksi” sensitif (login, memasukkan nomor, mengunggah dokumen), perlakukan itu sebagai risiko tinggi—apalagi bila mengatasnamakan portal informasi.
3) Checklist keamanan akun: sandi kuat, 2FA, dan manajemen perangkat
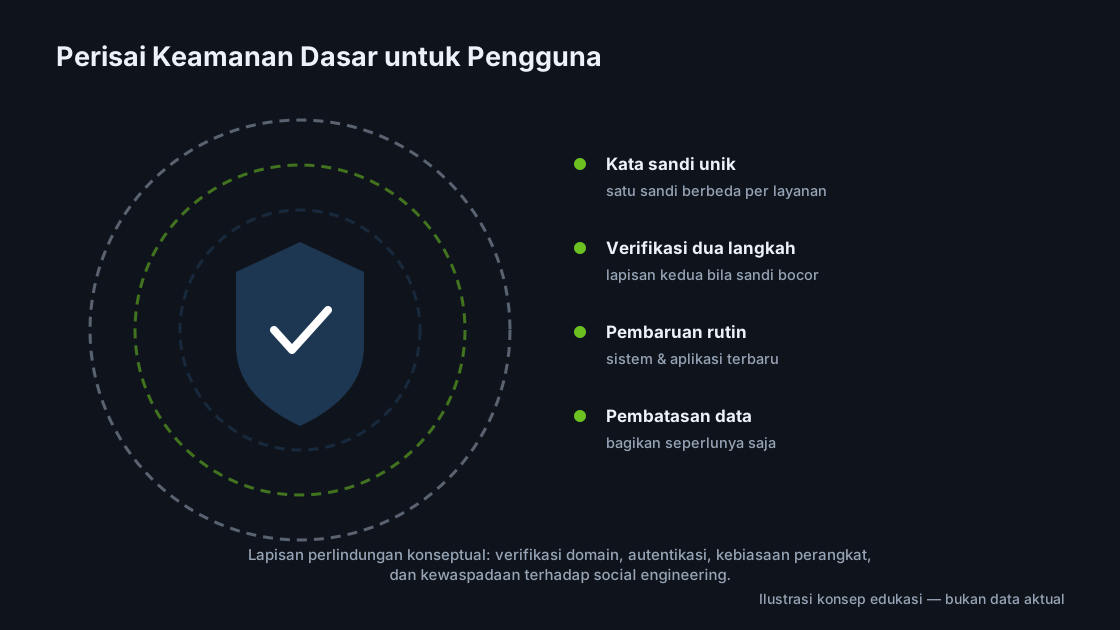
Meski Hokislot365 tidak meminta akun untuk membaca konten, kamu tetap perlu menjaga keamanan akun digital yang kamu pakai sehari-hari (email, media sosial, aplikasi chat). Banyak serangan dimulai dari email/DM, lalu berujung pembajakan akun yang dipakai untuk menyebar link palsu ke teman-temanmu.
Checklist praktis (tanpa ribet)
- Pakai sandi panjang dan unik untuk email utama. Jangan daur ulang sandi dari layanan lain.
- Aktifkan 2FA di email dan akun media sosial. Prioritaskan aplikasi autentikator dibanding OTP SMS bila tersedia.
- Simpan sandi dengan password manager tepercaya agar tidak tergoda memakai pola yang mudah ditebak.
- Periksa sesi login aktif di pengaturan akun (mis. “Perangkat yang login”). Logout dari perangkat yang tidak dikenal.
- Update sistem operasi dan browser; patch keamanan sering menutup celah yang dipakai untuk pencurian sesi.
- Hindari login di perangkat umum. Jika terpaksa, gunakan mode privat dan pastikan logout tuntas.
Kebiasaan kecil yang sering dilupakan: pisahkan email untuk kebutuhan publik (newsletter/komunitas) dari email yang jadi “kunci” pemulihan akun. Jika email utama jatuh, efek dominonya besar: reset sandi, akses cloud, hingga takeover akun lain.
4) Privasi: data yang sebaiknya tidak dibagikan saat diskusi komunitas
Diskusi soal slot biasanya memancing orang untuk saling pamer “bukti”, riwayat, atau tangkapan layar. Di sinilah privasi sering bocor. Sekalipun tujuanmu hanya bertanya istilah atau membahas RTP, informasi kecil bisa dirangkai jadi identitas.
- Jangan unggah screenshot yang menampilkan email, nomor telepon, nama lengkap, atau foto profil yang mudah ditelusuri.
- Jangan sebar kode OTP, tautan pemulihan akun, atau QR 2FA (ini setara “kunci duplikat”).
- Hindari membagikan lokasi real-time, alamat, atau pola jam online yang konsisten.
- Jangan bagikan identitas perangkat (IMEI/serial), token, atau detail keamanan yang muncul di pengaturan.
- Waspadai “pertanyaan santai” yang mengarah ke data pemulihan: nama ibu kandung, tanggal lahir lengkap, sekolah, dan sejenisnya.
Kalau kamu ingin ikut diskusi dengan aman, fokus pada konteks yang tidak sensitif: istilah, mekanik fitur, atau cara membaca data. Kamus seperti Istilah Slot: Kamus A–Z membantu bertanya dengan presisi tanpa harus membocorkan detail pribadi. Untuk contoh cara membaca klaim RTP dengan skeptis (tanpa mengandalkan rumor), lihat Sakura Fortune RTP: cara membaca klaim RTP.
5) Jika terlanjur klik tautan mencurigakan: langkah pemulihan cepat
Salah klik itu manusiawi. Yang penting adalah respon cepat dan urut. Tujuannya dua: hentikan akses penyerang dan amankan akun yang berpotensi terdampak.
- Putuskan koneksi dari halaman tersebut: tutup tab, jangan isi form, jangan unduh file. Jika sudah terlanjur unduh, jangan dibuka dulu.
- Ganti sandi email utama terlebih dahulu (karena email biasanya jadi pintu reset sandi akun lain). Pastikan sandi baru unik dan panjang.
- Aktifkan/cek 2FA, lalu cabut sesi login yang tidak dikenal dari pengaturan keamanan akun.
- Periksa inbox dan folder “Sent”: cari email reset sandi yang tidak kamu minta, atau pesan yang dikirim otomatis tanpa sepengetahuanmu.
- Jalankan pemindaian keamanan di perangkat (antivirus/anti-malware) dan hapus ekstensi browser yang tidak kamu kenal.
- Beri tahu kontak terdekat bila akunmu sempat mengirim link—minta mereka mengabaikan dan tidak klik.
Jika kamu menemukan halaman yang mengatasnamakan Hokislot365 untuk meminta data sensitif, laporkan lewat Kontak Hokislot365 agar tim bisa menandai pola penipuan yang beredar. Kamu juga bisa mengecek FAQ Hokislot365 untuk memahami batas layanan dan apa yang (tidak) pernah kami minta dari pembaca.
Kesimpulan: aman itu soal kebiasaan, bukan soal “merasa paham”
Kebiasaan aman saat mengakses info slot bisa diringkas menjadi: selalu curiga pada tautan yang memaksa tindakan sensitif, kuatkan keamanan email/akun dengan sandi unik dan 2FA, rapikan perangkat yang login, dan jaga privasi saat diskusi. Hokislot365 menempatkan data dan konteks di depan—bukan hype—jadi bagian “fact-check” terbaik tetap datang dari disiplin pembaca dalam memverifikasi dan tidak terburu-buru.
Untuk melanjutkan bacaan yang tetap relevan, lihat Katalog Slot & RTP agar kamu memahami konteks data yang sering dipakai orang, dan baca Responsible Gaming untuk batas, risiko, serta kebiasaan sehat saat berinteraksi dengan konten bertema slot.